Säkerhetsgenomgången är klar – det här kollade vi i koden
Inför årets sista release stannade vi upp och läste vår egen kod på allvar – backend, admin och app. Målet var inte en snygg badge utan att själv veta exakt vad som skyddar era uppgifter. Nedan är punkterna vi kunde verifiera, rad för rad, i den kod som faktiskt kör er miljö.
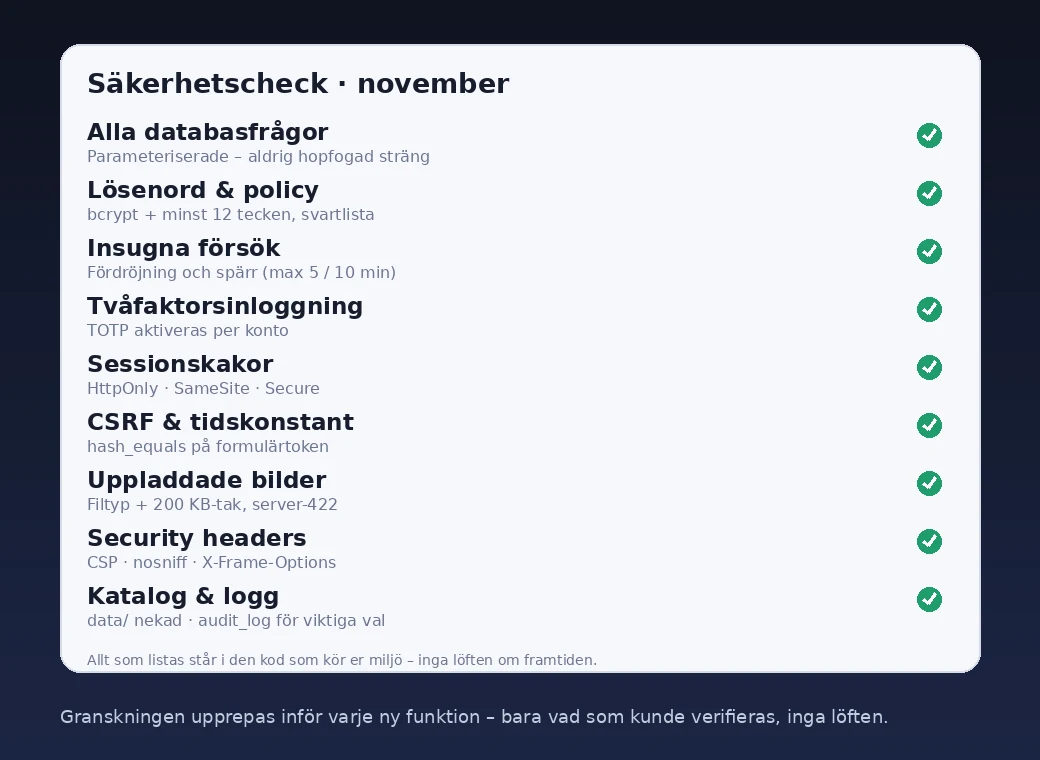
Checklistan – nio punkter
- Databasfrågor: alla förfrågningar går genom ett hjälpverktyg som alltid parameteriserar – ingen inloggning eller användardata fogas in i SQL-satser. Vi hittade inga undantag.
- Lösenord: lagras som bcrypt-hash, aldrig i klar text. Lösenordskrav: minst 12 tecken (16 räcker utan krav på blandning) och en lista på vanliga lösenord nekas direkt.
- Felinloggningar: varje försök bromsas med en sekunds fördröjning och räknas per konto och per IP – fem försök inom tio minuter ger tillfällig spärr.
- Tvåfaktorsinloggning: TOTP-kod kan aktiveras per konto och krävs då vid inloggning – lösenord ensamt räcker inte.
- Sessionskakor: HttpOnly och SameSite=Lax, och Secure-flagga när sajten körs över HTTPS – webbläsarens JavaScript kommer inte åt inloggningen.
- CSRF och tidsjämförelser: formulären bär en sessionstoken som jämförs med hash_equals (timing-safe), och lösenordsåterställningen använder kortlivade bevis som gäller i 60 minuter.
- Uppladdningar: kvitto- och matbilder granskas på både filtyp och storlek (200 KB) av servern – fel format avvisas med 422, inte bara i webbläsaren.
- Security headers: Content-Security-Policy, nosniff och X-Frame-Options delas ut från servern, så inbäddningar och sniffning begränsas.
- Data och logg: databasmappen är helt nekad utifrån via .htaccess, och viktiga händelser skrivs till en granskningslogg.
Vad vi ändrade under granskningen
Genomgången blev en arbetslista, inte en stämpel: vi skärpte valideringen av bilduppladdningar, la till fördröjning och spärr vid upprepade felinloggningar, införde lösenordspolicyn med svartlista och städade bort döda endpoints. Allt är deployat och omtestat mot produktion.
Vad det betyder för er – och vad det inte är
Er data i Passa är personuppgifter: vem som jobbar när, hur mycket och var. Hela listan ovan handlar om att just det ska vara skyddat – inloggning med tvåfaktor, krypterade lösenord, tätade formulär och låsta filer. Samtidigt vill vi vara ärliga: detta är vår egen kodgranskning, inte en oberoende revision eller penetrationstest. En genomgång är en tidpunkt, inte ett löfte för all framtid – därför upprepar vi den inför varje ny funktion och vid varje större release.